Les responsables de la conformité, des risques et des opérations doivent notamment veiller à ce que les décisions prises par votre établissement soient justifiables, cohérentes et assez rapides pour soutenir la croissance. Aujourd’hui, la question à se poser n’est plus « Avons-nous les données ? » mais plutôt « La qualité de nos renseignements suffit-elle à protéger notre exposition et à accélérer notre développement ? ».
Et pourtant, dans leur course pour lutter contre la criminalité financière, gérer les risques et se développer rapidement sur de nouveaux marchés, les établissements financiers ne cessent d’investir dans des outils de détection complexes et en couches. L’une des conséquences fâcheuses de cette stratégie en couches est qu’elle ne permet pas toujours d’obtenir une vision unifiée du risque. A contrario, cela conduit souvent à un ensemble de systèmes cloisonnés qui pose un problème stratégique à l’échelle de l’entreprise. Même si chaque outil fournit de précieuses données, le manque de communication entre eux fait que les décisions stratégiques sont souvent prises à partir de renseignements fragmentés plutôt que d’informations transversales.
Notre enquête 2026 sur l’État de la criminalité financière a révélé l’ampleur de ce problème avec des établissements financiers qui identifient les ensembles de données cloisonnés comme le troisième obstacle le plus courant lié à leur stratégie actuelle de détection de la criminalité financière. Malgré cela, nombre d’entre eux continuent d’ajouter des outils plutôt que de les unifier, ce qui ne fait que renforcer la fragmentation. Ainsi, les établissements s’appuient en moyenne sur sept systèmes différents pour leurs opérations de conformité et de gestion des risques de criminalité financière. Pourtant, 99 % des répondants nous ont déclaré qu’une plateforme unique intégrant la LCB, la surveillance des transactions et le filtrage des paiements serait bien utile à leur activité. Ce chiffre souligne l’écart important entre ce que les établissements ont et ce dont ils savent qu’ils ont besoin.
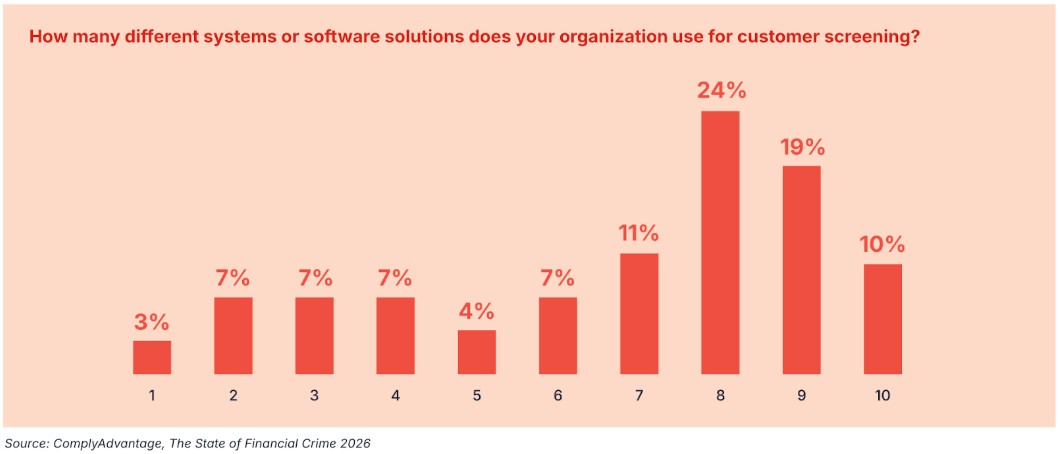
S’ils sont déconnectés, les signaux indiquant un risque peuvent mettre en péril l’ensemble du cycle de vie d’un client. Prenons le cas d’un analyste qui examine un paiement signalé en temps réel. S’il ne peut pas s’appuyer sur un système unifié, il n’a aucune visibilité sur les caractéristiques transactionnelles antérieures de ce client ou sur les signaux d’alerte précédents qui ont été résolus ailleurs. Il prend alors une décision lourde de conséquences sur la base d’éléments incomplets. C’est dans cet écart, entre ce que l’analyste peut voir et ce que contiennent réellement les données, que se cache la criminalité financière.
Le présent article s’adresse à toute personne chargée de prendre des décisions relatives aux risques, aux coûts ou à la croissance de l’établissement financier qui l’emploie. Il vous aidera à auditer votre propre pile technologique en termes de risques cachés, à maîtriser le nouveau cadre juridique international applicable à la prise de décision et à bâtir une infrastructure de conformité résiliente pour accélérer la croissance de votre établissement plutôt que de l’entraver.
Comment identifier les lacunes du processus décisionnel : Trois piliers défaillants
Les données fragmentées sur les risques nuisent au jugement et à la capacité d’un établissement à prendre des décisions rationnelles et fondées sur des données probantes. Cette lacune est généralement due aux trois facteurs suivants :
1. Des silos qui constituent des angles morts
Lorsque vos équipes chargées de la connaissance des clients (KYC) et de la lutte contre le blanchiment d’argent (LCB) et la fraude ont une image différente et incomplète du même client, personne ne dispose d’une vue d’ensemble. En effet, les données hébergées au sein de systèmes distincts qui ne communiquent pas entre eux ne peuvent pas être croisées et empêchent donc le déclenchement d’une alerte.
Dans ce cas de figure, les analystes perdent du temps à traquer du bruit au sein d’un système spécifique tandis que les vrais risques se propagent incognito dans un autre. Un client qui passe la phase d’entrée en relation d’affaires sans encombre peut devenir une source de problèmes graves du jour au lendemain ou quelques semaines plus tard. Non pas parce qu’il n’y avait pas de signes avant-coureurs, mais parce que ces derniers étaient dispersés au sein de différents systèmes et qu’aucun analyste ni aucune alerte ne pouvait les identifier tous en même temps.
2. Le piège de la vitesse
Dans un établissement à forte croissance, la vitesse est votre principal avantage concurrentiel. Mais cette vitesse se transforme en piège si votre infrastructure de gestion des risques compromet cet avantage.
Imaginez en effet que votre établissement tente d’accélérer son développement en lançant un nouveau produit ou en entrant sur un nouveau marché, avec à la clé une augmentation du nombre de nouveaux clients et de transactions. Dans un système LCB unifié, c’est une bonne chose, mais dans un système fragmenté, ce pic d’activité déclenche un flot d’alertes que vos systèmes déconnectés sont incapables de résoudre automatiquement.
Cette situation oblige alors vos équipes à travailler lentement et manuellement. Vos processus générateurs de revenus les plus critiques, à savoir l’entrée en relation d’affaires avec de nouveaux clients et la validation des paiements, sont interrompus le temps qu’un analyste puisse effectuer un rapprochement manuel. La croissance que vous poursuivez crée un goulot d’étranglement qui l’étouffe. Et c’est bien là le piège : plus vous tentez d’avancer rapidement, plus vos systèmes induisent de la tension et plus vous ralentissez.
« Si votre cadre de conformité oblige un analyste à récupérer du contexte auprès de tous ces systèmes déconnectés… vous prenez alors des décisions sans profiter de toutes les informations nécessaires. »
Iain Armstrong, Executive Director of FCC Strategy, ComplyAdvantage
3. La pénurie de ressources opérationnelles
Il y a pénurie de ressources opérationnelles quand une défaillance technologique vous oblige à détourner vos ressources les plus précieuses – le capital et les moyens humains – de vos objectifs de croissance.
Une configuration fragmentée vous empêche d’automatiser la prise de décisions précises à grande échelle à cause de vos données en silos. Chaque exception, chaque signalement non résolu et chaque client non vérifié engendrent des tâches manuelles que seul un humain peut résoudre en rassemblant des informations. À mesure que votre activité se développe, cette charge de travail manuelle ne fait pas qu’augmenter : elle s’accumule.
Lorsque les mauvaises décisions deviennent illégales : une perspective globale
Des décisions de mauvaise qualité ont des conséquences juridiques et financières importantes. En effet, les autorités réglementaires ne se contentent plus de consulter vos données mais s’intéressent aussi à votre logique de décision, ce qui pénalise les établissements incapables de croiser des signaux isolés. De l’Amérique du Nord à la région Asie-Pacifique, les décisions explicables sont de plus en plus une exigence légale et ne relèvent plus seulement des bonnes pratiques.
Amérique du Nord : Le test d’efficacité
- États-Unis : La cellule de renseignement financier FinCEN, qui est aussi le régulateur financier américain, se concentre désormais pleinement sur la mise en œuvre de la Loi LCB de 2020. Cette loi pénalise la conformité statique et exige une surveillance intelligente qui priorise les signaux à forte valeur, tâche impossible à réaliser en l’absence de données unifiées provenant des systèmes de KYC et de surveillance des transactions.
- Canada : En vertu du projet de loi C-12, les pénalités atteignent maintenant 20 millions de dollars ou 3 % des revenus mondiaux de l’établissement concerné. Le test d’efficacité du Centre d’analyse des opérations et déclarations financières du Canada (FINTRAC) concerne spécifiquement les établissements financiers s’appuyant sur des systèmes fragmentés qui ne permettent pas de détecter des caractéristiques suspectes à cause du cloisonnement entre les différentes entités de l’établissement.
Europe & Royaume-Uni : Responsabilité algorithmique
- UE : Avec la Loi sur l’IA de l’UE pleinement en vigueur, les modèles IA utilisés pour la détection de la criminalité financière sont classés comme étant à haut risque et exigent donc une transparence totale de la part des établissements financiers. En parallèle, l’Autorité de lutte contre le blanchiment d’argent (AMLA) considère les données en silos comme une défaillance des fondamentaux de la gouvernance des données.
- Royaume-Uni : L’Autorité britannique de régulation des marchés financiers (FCA) et l’Autorité de régulation prudentielle (PRA) de la Banque d’Angleterre imposent toutes les deux la résilience opérationnelle en ciblant de manière agressive les établissements incapables de fournir une vue unique du client, notamment à l’intersection de la banque de détail et des services de paiement.
Asie-Pacifique : Logique documentée et risque systémique
- Singapour : L’Autorité monétaire de Singapour (MAS) a mis en œuvre ses principes d’équité, d’éthique, de responsabilité et de transparence (FEAT) qui contraignent les établissements à expliquer la logique qui sous-tend les décisions algorithmiques. Vous ne pouvez pas être tenu(e) responsable d’une décision si les données qui l’ont alimentée sont piégées dans un silo inaccessible.
- Australie : L’Autorité australienne de régulation prudentielle (APRA) a publié des recommandations pour la gestion des risques qui exigent une logique de décision documentée de bout en bout. L’APRA s’intéresse de près aux résultats opaques et encourage les systèmes offrant un lignage des données entièrement auditable.
- Philippines : La Banque centrale des Philippines (BSP) et la Stratégie nationale 2026-2030 du Conseil de lutte contre le blanchiment d’argent (AMLC) imposent une surveillance continue des comptes et des transactions aux établissements financiers. Les établissements supervisés par la Banque centrale des Philippines (BSFI) doivent surveiller les transactions en consultant le profil financier complet du client, et pas seulement sur la base d’événements isolés.
- Malaisie : La Banque centrale de Malaisie (BNM) exige que les données concernant les incidents ayant entraîné des pertes soient rapprochées au niveau de chaque entité en établissant de manière explicite le lien entre des données fragmentées et les niveaux de risque systémiques.
La solution : Opter pour une intelligence unifiée
Depuis les données jusqu’à l’orchestration
Après avoir expliqué pourquoi des systèmes fragmentés peuvent vous coûter cher, penchons-nous sur ce qu’apporte vraiment une vision unifiée du risque, le tout reposant sur une chaîne de décision qui comprend une séquence de signaux, d’enrichissement et de jugements qui se situe entre les données brutes et des opérations de conformité maîtrisées.
Dans un environnement fragmenté, cette chaîne se brise. Les données ne circulent pas entre les systèmes, le contexte se perd entre les équipes et les analystes perdent leur temps à assembler manuellement une vision d’ensemble qu’un système unifié pourrait générer automatiquement. La plateforme ComplyAdvantage Mesh s’articule autour d’une seule et même chaîne de décision cohérente qui résout chacun de ces points de défaillance:
- Optimisée par l’IA, la précision de l’alerte amorce le processus en supprimant le bruit à la source. Plutôt qu’inonder l’équipe chargée du triage avec des correspondances de mauvaise qualité, notre moteur de rapprochement s’appuie sur l’apprentissage automatique pour évaluer chaque alerte par rapport à des critères tels que la rareté du nom et la date de naissance. Il est ainsi possible de résoudre automatiquement la majorité des faux positifs qui, du coup, ne sont pas transmis à un analyste humain.
- L’autoremédiation gère les alertes restantes. Un agent IA autonome prend le relais pour les correspondances qui nécessitent une inspection plus approfondie, faisant ainsi office de membre virtuel de l’équipe Conformité dans votre flux de travail existant. Grâce à un processus configurable et auditable, cet agent suit la logique de risque et les seuils de remontée définis par votre établissement.
- Une recherche et une analyse autonomes signifient que l’agent fait le gros du travail traditionnellement effectué par un analyste de niveau 1, à savoir se plonger dans les médias défavorables associés, dans les relations et l’éventuel statut de PPE du client pour déterminer si une correspondance est un vrai risque ou un faux positif.
- Le raisonnement en langage naturel reconnecte des systèmes déconnectés. L’agent synthétise ses découvertes sous la forme d’un récit clair et documente l’ensemble de son raisonnement dans un journal d’audit, ce qui rend chaque décision automatisée aussi transparente et justifiable auprès d’une autorité réglementaire qu’une décision humaine.
- Une politique mettant l’humain dans la boucle garantit la remontée des dossiers véritablement complexes à vos experts humains, sachant que le gros du travail a déjà été réalisé. En effet, si un dossier se trouve en dessous d’un seuil de confiance prédéfini, il est préparé avec les preuves collectées, le contexte assemblé et un raisonnement documenté avant d’être remonté à un analyste humain qui prendra la décision finale, le système gérant tout le reste.
Notre fonctionnalité de filtrage des paiements démontre le fonctionnement de cette chaîne de bout en bout. Intégrée nativement à la plateforme Mesh, elle opère un filtrage des transactions à faible latence qui n’ignore jamais les paiements faisant l’objet d’un signalement. L’analyste qui examine cette alerte peut voir l’historique complet du client sur chaque application de gestion des risques depuis un point unique, ce qui améliore sensiblement la prise de décision.
« Nous avons les données, la technologie et l’expertise du domaine pour gérer ce que j’appelle les différentes dimensions du risque de criminalité financière, notamment la fraude, le blanchiment d’argent, le financement du terrorisme ou la traite d’êtres humains. […] Mesh nous permet de fédérer toutes ces fonctionnalités et données au sein d’une seule plateforme qui nous fournit une vision holistique du risque de criminalité financière au niveau de la relation. C’est sur des données uniques et consolidées grâce à une couche intermédiaire de résolution d’entités que s’appuient nos applications de gestion des risques telles que le filtrage des paiements, la surveillance des transactions, le filtrage des clients, l’évaluation des risques liés aux clients et la détection d’activités inhabituelles susceptibles de révéler de la fraude. »
Andrew Davies, Global Head of FCC Strategy, ComplyAdvantage
L’infrastructure comme levier de croissance
Lorsque votre infrastructure de gestion des risques est unifiée, la conformité cesse d’être un obstacle à la croissance de votre établissement et vous assure :
- La maîtrise des données de bout en bout : Avoir de la visibilité sur le cycle de vie des données depuis leur source jusqu’au déclenchement d’une alerte vous permet d’identifier les menaces en temps réel. Avec des listes de sanctions critiques mises à jour en quelques minutes plutôt qu’en plusieurs heures, vos décisions sont toujours prises à partir des renseignements les plus actualisés disponibles.
- L’autonomie et la précision : L’automatisation fondée sur l’IA et une configuration sans code vous permettent d’adapter le système à votre appétit pour le risque, sans dépendre d’une équipe de développement. Fonctionner de la sorte élimine le bruit issu des systèmes fragmentés et permet à vos équipes de se concentrer sur les vraies menaces.
- La résilience opérationnelle : Interconnecter le filtrage des clients, la surveillance des transactions et l’évaluation des risques crée une vision holistique du cycle de vie de votre client. Un signal de risque au niveau des paiements renseigne automatiquement le profil de risque complet du client, sans aucun déperdition entre les différents systèmes.
Prochaines étapes : Regarder de plus près votre infrastructure de renseignements
Le statu quo en matière de prévention de la criminalité financière n’est plus envisageable. Pour de nombreux établissements, la conformité est devenue une suite de décisions incohérentes et fragmentées qui est masquée par des volumes de données écrasants. Si votre équipe passe plus de temps à rapprocher les signaux entre les silos qu’à gérer le risque de manière proactive, votre infrastructure ralentit votre capacité à évoluer.
Adopter un système unifié tel que ComplyAdvantage Mesh empêche la multiplication des erreurs et fournit un fondement solide pour une gestion des risques à l’échelle de votre établissement. Cette approche vous permet d’aller plus vite, d’entrer sur de nouveaux marchés en toute confiance et d’adopter une politique rigoureuse et globale pour maîtriser les risques.
Questions aux responsables stratégiques :
- Concernant l’audit de votre logique de décision : Vos signaux KYC, LCB et de paiement sont-ils vraiment unifiés ou prenez-vous des décisions critiques à partir d’informations incomplètes ?
- Pour évaluer votre niveau de maîtrise des risques à l’échelle mondiale : Pourrez-vous expliquer sans délai la logique de bout en bout d’une décision algorithmique à une autorité réglementaire basée à Singapour, Londres ou New York ?
- À propos de l’évaluation de votre plafond de croissance : Votre dette technique actuelle liée à des silos déconnectés vous empêche-t-elle de développer votre activité ?
Appuyez-vous sur Mesh qui permet d’unifier les renseignements sur les risques à l’échelle de votre entreprise pour maîtriser et accélérer votre croissance
Plateforme de conformité dans le Cloud, ComplyAdvantage Mesh associe des renseignements de pointe sur les risques LCB à des signaux de risque exploitables afin de filtrer les clients et de surveiller leur comportement en temps quasi réel.
Obtenir une démoPublié initialement 06 octobre 2026, mis à jour 06 octobre 2026
Avertissement : Ce document est destiné à des informations générales uniquement. Les informations présentées ne constituent pas un avis juridique. ComplyAdvantage n'accepte aucune responsabilité pour les informations contenues dans le présent document et décline et exclut toute responsabilité quant au contenu ou aux mesures prises sur la base de ces informations.
Copyright © 2026 IVXS UK Limited (commercialisant sous le nom de ComplyAdvantage)